A segurança no WordPress é o conjunto de cuidados que protegem o site contra invasões, vírus, roubo de dados e quedas. Na prática, ela envolve manter tudo atualizado, usar senhas fortes, fazer backups, escolher uma boa hospedagem e limitar o acesso ao painel. Felizmente, a maioria dos ataques pode ser evitada com medidas simples e constantes.
O WordPress é a plataforma mais usada do mundo para criar sites. Justamente por isso, também é um alvo frequente de ataques automatizados. Na maioria dos casos, porém, o problema não está no WordPress em si, mas em plugins desatualizados, senhas fracas e servidores mal configurados.
Neste guia, você vai conhecer os principais riscos, 15 medidas de proteção e um plano de ação para o caso de invasão.
Por que a segurança no WordPress é tão importante
Um site invadido traz prejuízos que vão além da parte técnica. Primeiramente, os visitantes podem ser redirecionados para páginas falsas ou receber alertas de perigo do navegador. Em seguida, o Google pode exibir avisos nos resultados de busca ou até remover páginas do índice.
Além disso, há riscos para os dados de clientes, como nomes, e-mails e telefones enviados por formulários. Nesse caso, a empresa também precisa considerar as obrigações da LGPD. Por fim, a recuperação costuma custar muito mais do que a prevenção.
Principais riscos de segurança no WordPress
Conhecer as portas de entrada ajuda a priorizar os cuidados. Veja as mais comuns:
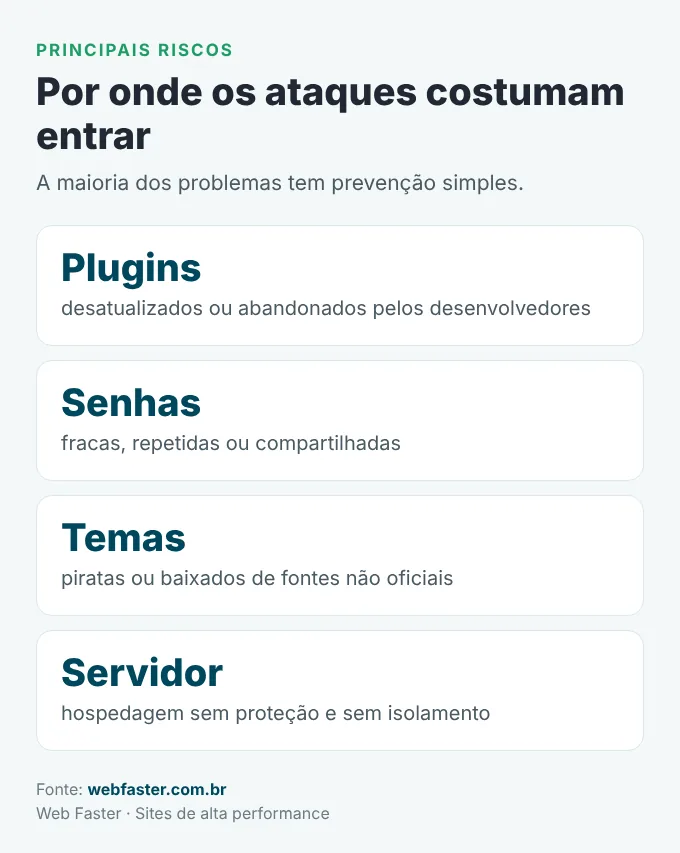
Além disso, os ataques costumam ser automáticos. Ou seja, robôs varrem a internet em busca de sites com falhas conhecidas. Por isso, até sites pequenos, que parecem pouco interessantes, acabam sendo alvo.
15 medidas de segurança no WordPress
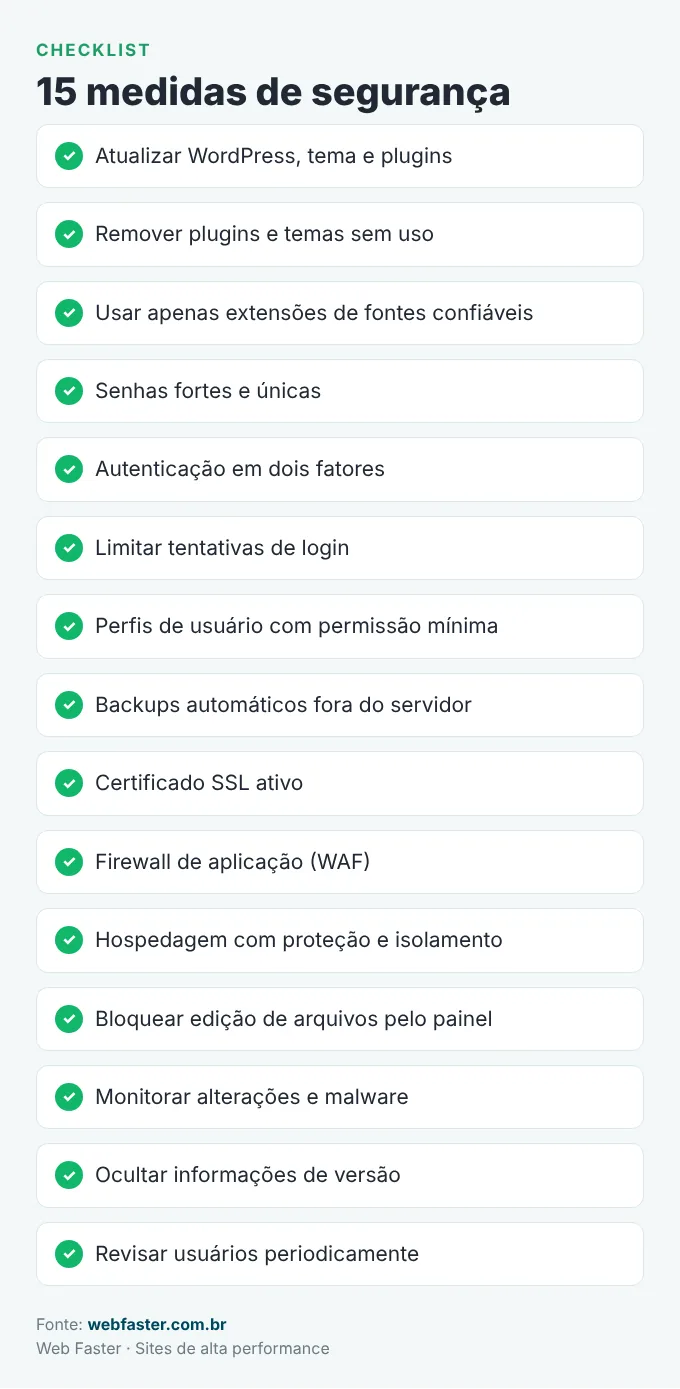
Agora, veja as medidas organizadas por área. Juntas, elas reduzem drasticamente o risco de problemas.
Atualizações
1. Mantenha tudo atualizado. As atualizações do WordPress, do tema e dos plugins corrigem falhas de segurança. Portanto, aplique as atualizações com frequência, de preferência depois de um backup.
2. Remova o que não usa. Plugins e temas desativados continuam no servidor e podem ter falhas. Assim, exclua tudo o que não faz parte do site.
3. Use fontes confiáveis. Instale extensões apenas do repositório oficial ou de desenvolvedores reconhecidos. Por outro lado, nunca use temas e plugins piratas, que muitas vezes já vêm com código malicioso.
Acesso e senhas
4. Crie senhas fortes e únicas. Use combinações longas, com letras, números e símbolos. Além disso, nunca repita a mesma senha em outros serviços. Um gerenciador de senhas facilita esse cuidado.
5. Ative a autenticação em dois fatores. Assim, mesmo que alguém descubra a senha, ainda precisará de um código enviado ao celular. Esse recurso bloqueia boa parte das invasões ao painel.
6. Limite as tentativas de login. Robôs testam milhares de senhas por minuto. Então, bloqueie o acesso após algumas tentativas erradas.
7. Dê a cada usuário apenas a permissão necessária. Quem só escreve artigos não precisa ser administrador. Dessa forma, se uma conta for comprometida, o estrago fica limitado.
8. Revise os usuários periodicamente. Por exemplo, remova contas de ex-colaboradores e de fornecedores que não prestam mais serviço.
Backups e servidor
9. Faça backups automáticos. Configure cópias diárias do site e do banco de dados, guardadas fora do servidor principal. Também teste a restauração de vez em quando, para garantir que o backup funciona.
10. Use certificado SSL. O SSL criptografa os dados entre o visitante e o site. Hoje, ele é indispensável para qualquer página, especialmente as que têm formulários.
11. Escolha uma hospedagem segura. Servidores com firewall, isolamento entre contas e monitoramento reduzem muito os riscos. Veja os critérios no guia sobre como escolher uma hospedagem de sites.
12. Ative um firewall de aplicação. O firewall filtra acessos suspeitos antes que eles cheguem ao site. Ele pode funcionar no servidor, em um serviço externo ou por meio de um plugin de segurança.
Configurações e monitoramento
13. Bloqueie a edição de arquivos pelo painel. Por padrão, o WordPress permite editar o código do tema e dos plugins pelo painel. Desativar esse recurso impede que um invasor altere arquivos facilmente.
14. Monitore alterações e malware. Ferramentas de segurança verificam arquivos modificados e códigos suspeitos. Além disso, enviam alertas quando algo diferente acontece.
15. Oculte informações desnecessárias. Evite exibir a versão do WordPress e lista de usuários publicamente. Embora isso não substitua as outras medidas, dificulta a vida dos robôs.
O próprio projeto WordPress mantém um guia oficial sobre o tema. Você pode consultá-lo na página de fortalecimento da segurança do WordPress.
Plugins de segurança: vale a pena?
De fato, plugins de segurança reúnem vários recursos em um só lugar, como firewall, limite de login, verificação de malware e alertas. Por isso, são úteis principalmente para quem não tem apoio técnico constante.
No entanto, evite instalar vários plugins de segurança ao mesmo tempo. Eles podem entrar em conflito e deixar o site lento. Em geral, um plugin bem configurado, somado a uma boa hospedagem, já oferece proteção adequada.
O que fazer se o site for invadido
Mesmo com cuidados, incidentes podem acontecer. Nesse caso, agir rápido limita os danos. Siga as etapas abaixo.
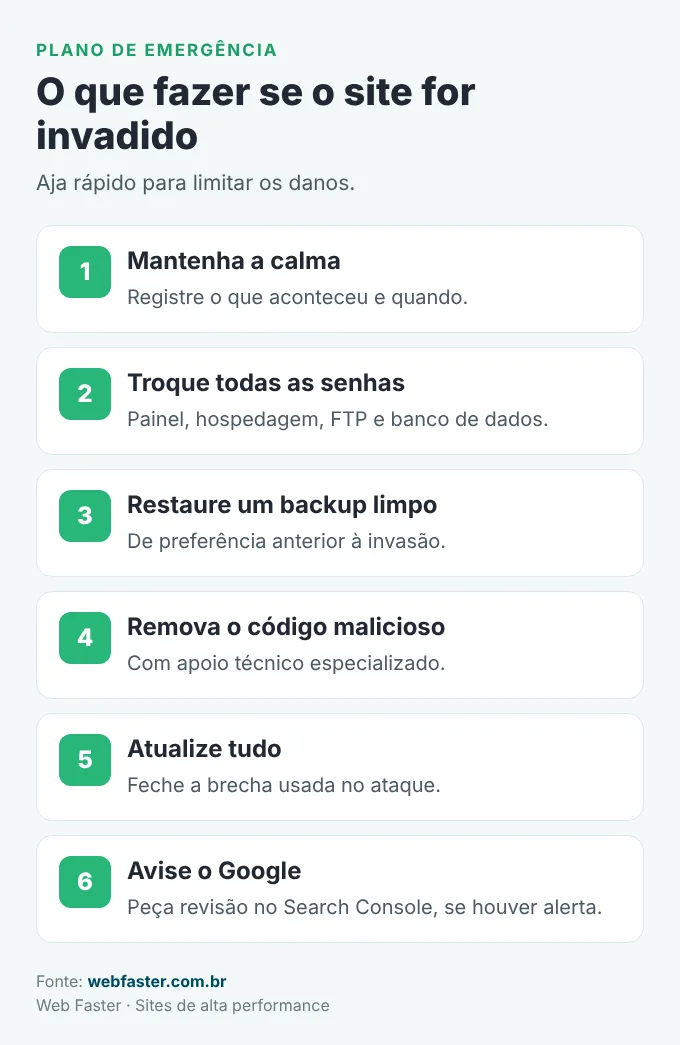
Depois de resolver o problema, então, descubra como o invasor entrou. Pode ter sido um plugin desatualizado, uma senha vazada ou uma falha na hospedagem. Sem fechar essa brecha, o ataque pode se repetir.
Em seguida, verifique também o Google Search Console. Se houver alertas de segurança, a ferramenta permite pedir uma nova análise depois da limpeza. Veja como usar a ferramenta no nosso guia do Google Search Console.
Segurança no WordPress e desempenho
Muita gente acredita que mais segurança significa um site mais lento. Na verdade, as duas coisas podem andar juntas. Um firewall externo, por exemplo, bloqueia acessos maliciosos antes de chegarem ao servidor. Consequentemente, o servidor fica livre para atender os visitantes reais.
Da mesma forma, remover plugins sem uso e manter tudo atualizado melhora a segurança e a velocidade ao mesmo tempo. Saiba mais sobre desempenho no guia de Core Web Vitals.
Formulários, dados de clientes e LGPD
Formulários de contato e orçamento coletam dados pessoais. Por isso, merecem atenção especial. Primeiramente, colete apenas as informações necessárias para o atendimento. Em seguida, proteja os formulários contra spam com soluções como reCAPTCHA ou campos ocultos anti-robô.
Também verifique onde as mensagens ficam guardadas. Muitos plugins armazenam os envios no banco de dados do site, o que aumenta a responsabilidade da empresa. Assim, apague registros antigos que não são mais necessários e mantenha a política de privacidade atualizada.
Segurança no WordPress para lojas virtuais
Em lojas virtuais, os cuidados precisam ser ainda maiores. Afinal, o site lida com pedidos, endereços e informações de pagamento. Portanto, use meios de pagamento reconhecidos, que processam os dados do cartão em ambiente próprio, sem armazená-los no site.
Além disso, mantenha o WooCommerce e suas extensões sempre atualizados, monitore pedidos suspeitos e faça backups com mais frequência, já que novos pedidos chegam todos os dias. Saiba mais no guia sobre como criar uma loja virtual.
Rotina de manutenção recomendada
Afinal, a segurança não é uma tarefa única, mas um hábito. Por isso, crie uma rotina simples:
- Semanalmente: verifique atualizações disponíveis e aplique após o backup.
- Mensalmente: revise usuários, plugins instalados e relatórios de segurança.
- A cada trimestre: teste a restauração de um backup e troque senhas críticas.
- Sempre: acompanhe os alertas da hospedagem e do Search Console.
Se a equipe não tem tempo para essas tarefas, vale contratar um serviço de manutenção. Afinal, o custo da prevenção costuma ser bem menor do que o da recuperação.
Perguntas frequentes sobre segurança no WordPress
O WordPress é inseguro?
Não. O núcleo do WordPress recebe atualizações frequentes de segurança, mantidas por uma grande comunidade de desenvolvedores no mundo todo. Na maioria dos casos, as invasões acontecem por falta de manutenção, e não por falhas da plataforma.
Sites pequenos também são atacados?
Sim. Afinal, os ataques são automáticos e procuram falhas conhecidas, independentemente do tamanho do site.
Quanto custa manter o site seguro?
Depende do tamanho do site e do nível de proteção desejado. Muitas medidas, como senhas fortes, dois fatores e remoção de plugins sem uso, não custam nada. Já hospedagem gerenciada, firewall externo e manutenção profissional têm um custo mensal. Ainda assim, esse valor costuma ser bem menor do que o prejuízo de um site fora do ar ou de dados vazados.
Backup da hospedagem é suficiente?
Ele ajuda, mas, ainda assim, o ideal é ter também uma cópia guardada em outro local. Assim, mesmo um problema no servidor não apaga todas as versões do site.
Conclusão
A segurança no WordPress depende de cuidados simples e constantes. Em resumo, mantenha tudo atualizado, use senhas fortes com dois fatores, faça backups automáticos e escolha uma hospedagem confiável. Com essa base, o site fica protegido e a empresa evita prejuízos e dores de cabeça.
Quer um site seguro, rápido e bem cuidado? A Web Faster oferece hospedagem de sites com backups e proteção, além de criação de sites em WordPress. Solicite uma proposta.
Charles Moreira | CEO - Web Faster
Entusiasta e dedicado as áreas do marketing digital. Responsável por desenvolver e implementar estratégias de marketing online para atingir os objetivos de uma empresa ou marca.
Charles Moreira | CEO - Web Faster
Entusiasta e dedicado as áreas do marketing digital. Responsável por desenvolver e implementar estratégias de marketing online para atingir os objetivos de uma empresa ou marca.